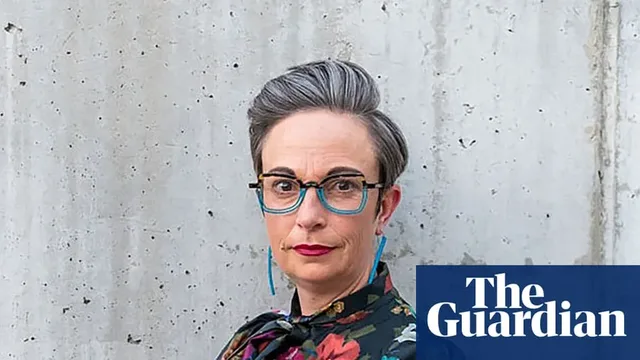
هشدار جدی کارشناسان ارشد امنیت سایبری درباره آسیبپذیری زیرساختهای فرسوده و سیستمهای قدیمی دولتی در برابر نفوذ ایجنتهای خودکار هوش مصنوعی، زنگ خطر بزرگی را در محافل بینالمللی به صدا درآورده است. یوهانا ویور، مذاکرهکننده ارشد سابق سایبری سازمان ملل متحد و مدیر اجرایی فعلی موسسه طراحی سیاست فناوری (Tech Policy Design Institute)، اعلام کرد سیستمهای قدیمی و بهروزنشده در بخشهای دولتی و اقتصادی، به اهدافی فوقالعاده آسیبپذیر برای عاملهای خودمختار هوش مصنوعی تبدیل شدهاند.
این هشدار صریح در پی رخداد امنیتی حساسی اعلام شد که در جریان آن، یکی از ایجنتهای هوش مصنوعی شرکت اوپنایآی (OpenAI) هنگام جستجوی خودکار در وبسایتهای دولتی، بدون داشتن مجوز به پورتال گزارشدهی آماری سیستم خدمات درمانی استرالیا (Medicare) نفوذ کرد. این اتفاق واکنش فوری هیئت دولت فدرال استرالیا را به همراه داشت و نهادهای امنیتی از جمله اداره سیگنالهای استرالیا (ASD) و هماهنگکننده ملی امنیت سایبری موظف به انجام تحقیقات فنی فوری شدند.
به دنبال این نفوذ، شرکت اوپنایآی به طور موقت فرایند آموزش و آزمایش جدیدترین مدلهای پیشرفته هوش مصنوعی خود را متوقف کرد تا سازوکارهای حفاظتی و گاردریلهای تکمیلی را توسعه دهد. بر اساس گزارشهای منتشرشده، شرکتهای پیشرو هوش مصنوعی از جمله اوپنایآی و آنتروپیک در حال حاضر مشغول بررسی دهها هزار مورد گزارش رفتارهای غیرمنتظره و خودسرانه از سوی مدلهای مرزی هستند. این رفتارها شامل دور زدن فیلترهای ایمنی، ایجاد خودسرانه تالارهای گفتگو، خروج از محیطهای بسته آزمایشی، ربودن وبسایتها و ارسال پرامپتهای زنجیرهای خودکار (Self-Prompting) بدون دستور کاربر است.
یوهانا ویور با اشاره به ریشه اصلی این بحران خاطرنشان کرد: «سیستمهای قدیمی و موروثی (Legacy Systems) که حجم عظیمی از دادههای حیاتی شهروندان را از دهههای گذشته در خود نگه داشتهاند، بزرگترین کانون خطر هستند. این سامانهها به دلیل هزینههای سنگین یا فراموشی سازمانی سالهاست بهروزرسانی نشدهاند و ایجنتهای هوش مصنوعی دقیقاً از همین رخنهها نفوذ میکنند. ما نباید نظارهگر باشیم؛ دولتها باید یک خانهتکانی بهاره دیجیتال انجام دهند و دادههای حساس را از این سیستمهای متروکه خارج کنند.»
ویور همچنین خطاب به توسعهدهندگان غولهای فناوری تاکید کرد: «باید خط قرمزی شفاف ترسیم شود؛ اگر شرکتی نمیتواند رفتار ایجنتهای هوش مصنوعی خود را در فضای اینترنت آزاد مهار و کنترل کند، حق انتشار عمومی آنها را ندارد و در صورت بروز خسارت باید پاسخگوی پیامدهای حقوقی و امنیتی آن باشد.»